Categoria: Sicurezza
Notizie di cybersecurity: vulnerabilità, patch, attacchi informatici e strumenti di protezione. Il fiuto di Yoota sulla sicurezza digitale.
-
Sticker animati, la falla di sicurezza che Telegram nega mentre in beta ne sostituisce il motore di rendering, proprio alla vigilia della scadenza per renderla pubblica
da
Telegram ha sostituito, con una piccola minor release, il renderer degli sticker animati proprio alla vigilia della scadenza fissata da Zero Day Initiative per una falla critica. E a una settimana di distanza, la CVE non è ancora stata pubblicata.
-

Cosa succede al tuo account Ente se non ci sei più: arriva Legacy Kit
Ente lancia Legacy Kit: tre fogli di recupero basati sullo schema di Shamir per riottenere l’accesso a un account cifrato, anche senza il proprietario.
-
Telecamere e baby monitor di 300 marchi esposti per mesi: la falla è nell’infrastruttura cinese Meari
da
in SicurezzaUna vulnerabilità nei server della cinese Meari ha permesso a chiunque di accedere a 1,1 milioni di telecamere e baby monitor in 118 paesi. Tra i marchi coinvolti anche ieGeek e Arenti, molto diffusi su Amazon.
-
Bug VPN su Android 16, Google non corregge ma GrapheneOS sì
Un bug in Android 16 permette a qualsiasi app di aggirare la VPN ed esporre l’IP reale del dispositivo. Google non lo correggerà, GrapheneOS l’ha già fatto.
-

JDownloader, il sito ufficiale è stato compromesso il 6 e 7 maggio
da
in SicurezzaTra il 6 e il 7 maggio gli attaccanti hanno modificato due link di download sul sito ufficiale di JDownloader, sostituendoli con file malevoli. Cosa è successo e chi è a rischio.
-

Ho provato per settimane le YubiKey 5 NFC e 5C NFC, ecco com’è andata
da
in SicurezzaHo provato le YubiKey 5 NFC e 5C NFC su Linux, Windows e Android: autenticazione FIDO2, passkey, codici TOTP, firma dei commit con OpenPGP, Yubico Authenticator e i limiti pratici dell’NFC.
-

Le password salvate in Edge sono leggibili (in chiaro) nella RAM, e per Microsoft non è un bug
da
Un ricercatore ha mostrato che Microsoft Edge carica in memoria in chiaro tutte le password salvate, non solo quella in uso. L’azienda risponde che è una scelta di design intenzionale.
-

IPFire 2.29 Core Update 201 arriva con il DNS Firewall integrato
IPFire 2.29 Core Update 201 introduce il DNS Firewall integrato, bloccando malware e phishing a livello di risoluzione DNS senza bisogno di soluzioni esterne come Pi-hole.
-
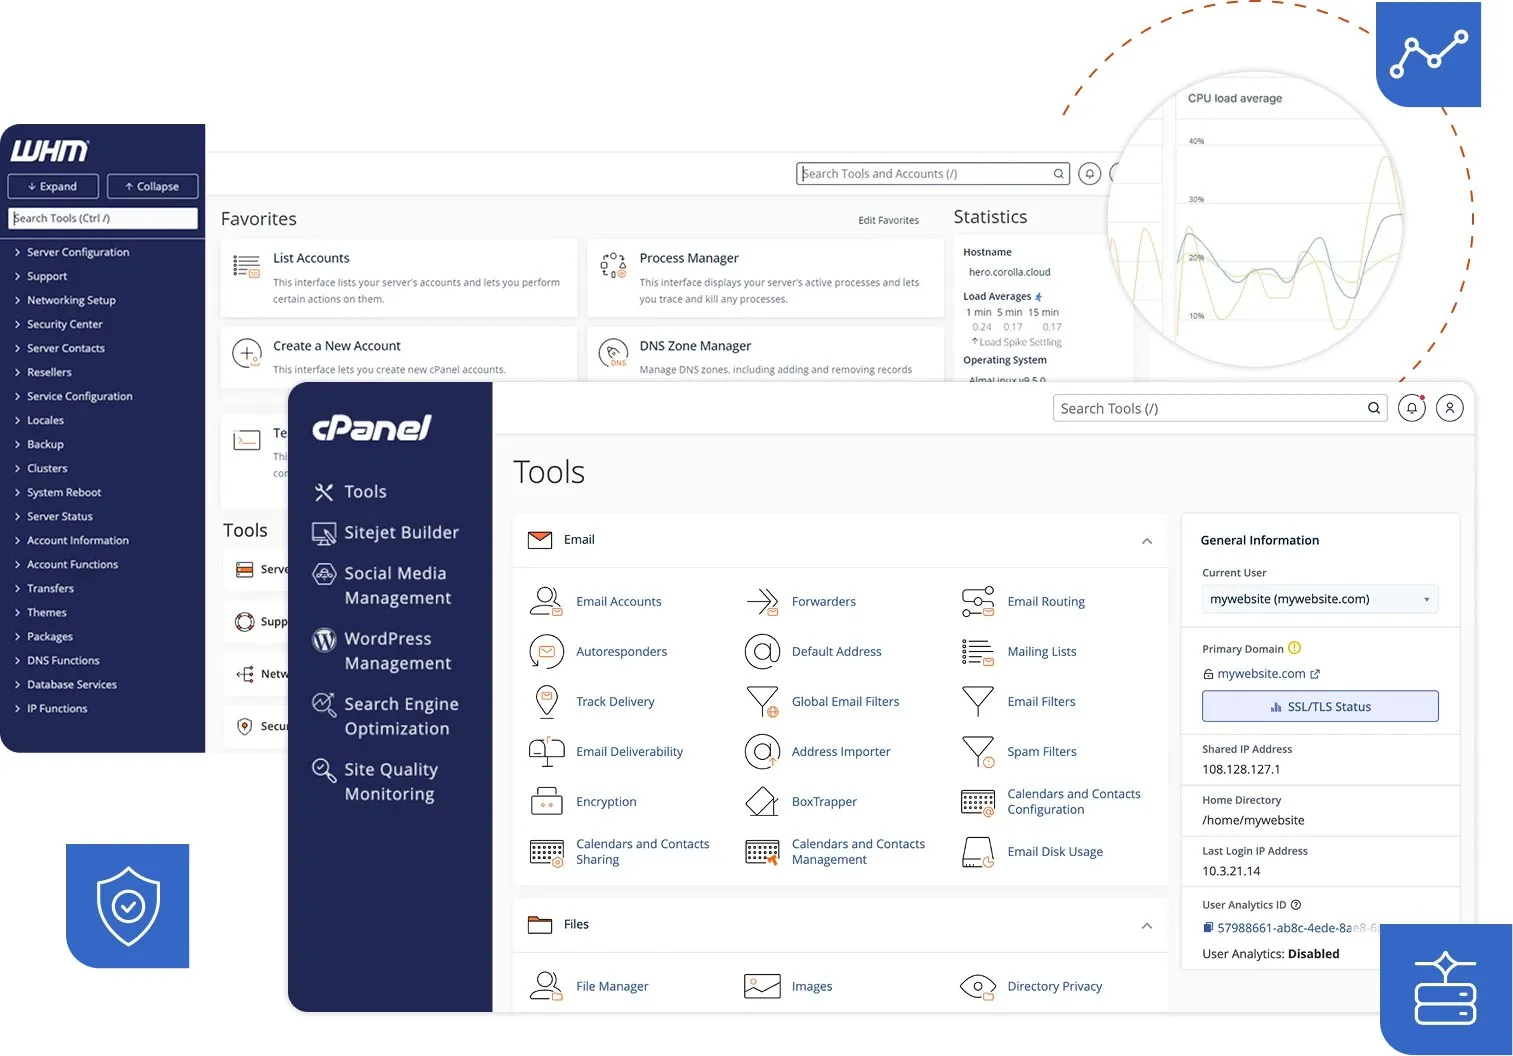
cPanel, falla critica nell’autenticazione: gli attacchi erano già in corso da mesi
Una falla critica in cPanel e WHM (CVE-2026-41940) permetteva di aggirare l’autenticazione e ottenere accesso completo ai server. Sfruttata già da febbraio, la patch è arrivata il 28 aprile. Ecco come verificare se il tuo hosting è al sicuro
-

iOS chiude la falla che teneva in vita i messaggi Signal cancellati
da
Apple ha corretto con iOS 26.4.2, iPadOS 26.4.2, iOS 18.7.8 e iPadOS 18.7.8 il bug che poteva conservare notifiche di messaggi Signal anche dopo la loro eliminazione. Secondo 404 Media, l’FBI lo ha sfruttato in almeno due casi documentati.
-

Quanto ci è voluto per bucare Forgejo? Una serata
da
in SicurezzaIl ricercatore jvoisin sostiene di aver trovato vulnerabilità critiche in Forgejo in una sola serata, catena di RCE inclusa. Anziché seguire la disclosure classica, ha scelto un approccio insolito: la “carrot disclosure”.